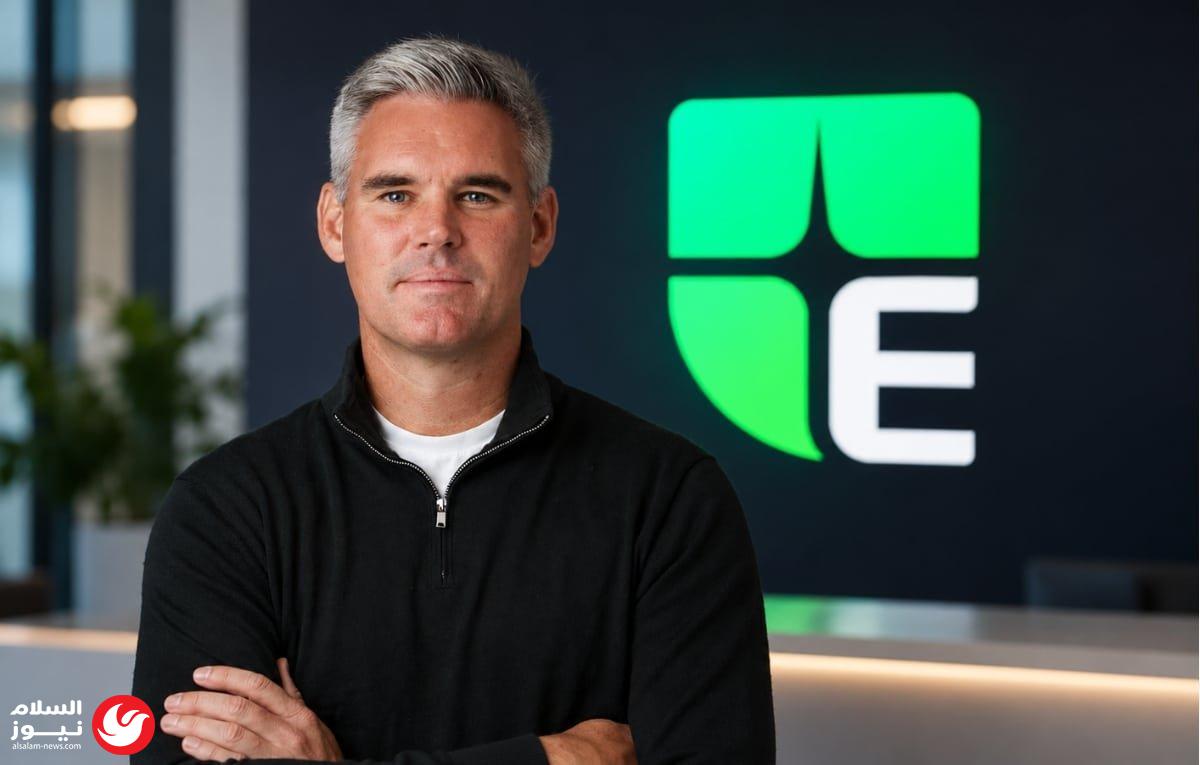
أكد أليكس ماكولوك، مدير تطوير الأسواق في منطقة الشرق الأوسط لدى شركة Escode، أن الاعتماد المفرط على مورّدي البرمجيات يضع المؤسسات أمام مخاطر تشغيلية جسيمة تتجاوز تهديدات الأمن السيبراني التقليدية. وأوضح ماكولوك، في حوار على هامش فعاليات جيسيك جلوبال 2026، أن تعثّر المورّد أو توقفه عن تقديم الدعم قد يؤدي إلى شلل في الخدمات الحيوية، مما يفرض على الشركات إعادة تقييم مرونتها التشغيلية.
ما وراء الأمن السيبراني: فجوة الاستمرارية
يرى ماكولوك أن المؤسسات غالباً ما تخلط بين الحماية من الهجمات والمرونة التشغيلية. فتعطل الخدمة لا يتطلب بالضرورة هجوماً سيبرانياً؛ إذ يمكن لضائقة مالية يمر بها المورّد، أو اضطرابات جيوسياسية، أو إخفاقات تقنية داخلية أن تقطع شريان الحياة الرقمي للمؤسسة. ويشدد على أن المرونة التشغيلية لا تُفترض، بل يجب إثباتها عبر خطط قابلة للتفعيل الفوري.
تحديد أوجه الاعتماد الحيوية
يوضح ماكولوك أن كبار مسؤولي المعلومات (CIOs) مطالبون بتغيير منهجيتهم في إدارة المخاطر من خلال:
- تحديد التطبيقات المرتبطة بالعمليات الأكثر حيوية في المؤسسة.
- فهم المنظومة الكاملة للأطراف الثالثة والرابعة التي تدعم هذه التطبيقات.
- تقييم القدرة على استبدال المورّد أو الانتقال إلى بديل ضمن إطار زمني مقبول.
من الورق إلى التعافي الفعلي
تكمن الفجوة الأخطر في الاكتفاء بضمانات تعاقدية على الورق. ويؤكد ماكولوك أن وجود حساب ضامن للبرمجيات (Software Escrow) لا يعني بالضرورة القدرة على التعافي. ويضيف: الوصول إلى كود المصدر لا يكفي؛ فالمؤسسة تحتاج إلى وثائق محدّثة، ومعرفة تشغيلية، وإجراءات تم اختبارها عملياً لضمان استعادة الخدمة.
أهمية التحقق التقني المستقل
يعد التحقق التقني المستقل الركيزة التي تحول الحماية القانونية إلى قدرة تشغيلية. ويوضح ماكولوك أن الاختبارات يجب أن تجيب على أسئلة جوهرية:
- هل المواد المودعة مكتملة وقابلة لإعادة البناء؟
- هل تتضمن المعلومات التقنية اللازمة للتهيئة والتشغيل؟
- هل يمكن محاكاة سيناريوهات تعافي واقعية باستخدام هذه المواد؟
توجيهات لمجالس الإدارة
في ظل القوانين التنظيمية المتزايدة، مثل نظام إدارة المخاطر التشغيلية الصادر عن مصرف الإمارات المركزي، يوصي ماكولوك أعضاء مجالس الإدارة بطرح ثلاثة أسئلة حاسمة لضمان استمرارية الأعمال:
- هل وضعنا ترتيبات استمرارية استباقية قبل وقوع الاضطرابات؟
- هل قمنا بالتحقق التقني المستقل للتأكد من فاعلية هذه الترتيبات؟
- هل نمتلك الحقوق القانونية والمعرفة التشغيلية لتفعيل هذه الترتيبات فور تعذّر دعم المورّد؟