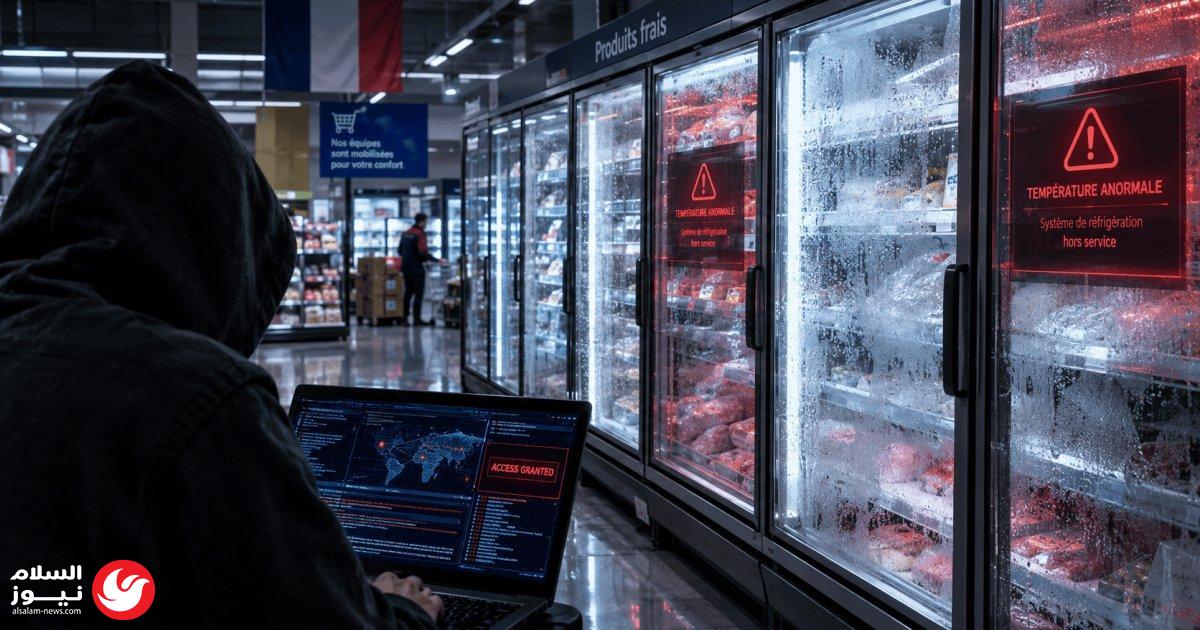
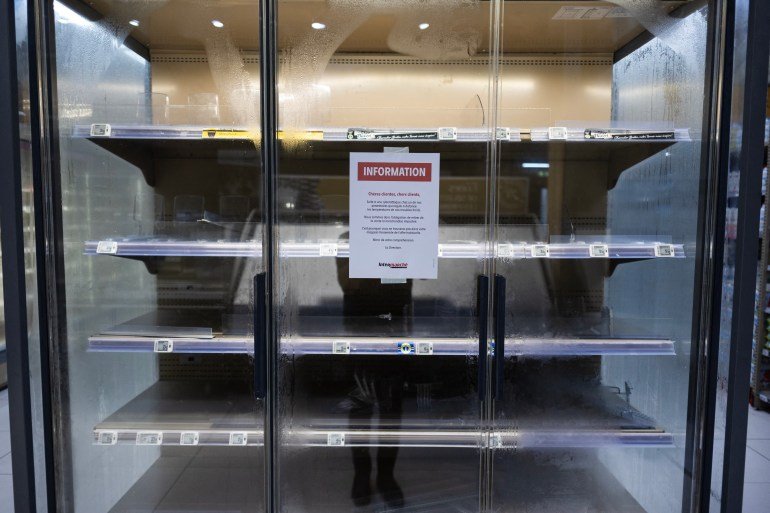
تعرضت متاجر التجزئة في فرنسا لهجوم سيبراني غير مسبوق، أدى إلى تعطيل أنظمة التبريد في حوالي 700 متجر، مما حول ثلاجات حفظ الأغذية إلى وحدات حرارية تالفة، ووضع السلطات والشركات في حالة استنفار للتحقيق في ملابسات هذه الواقعة الغامضة.
ورغم حجم الأضرار، إلا أن الهجوم لم يحمل بصمات الجرائم السيبرانية التقليدية التي تهدف لابتزاز الأموال أو سرقة البيانات. ويصف سياران مارتن، الرئيس التنفيذي المؤسس للمركز الوطني للأمن السيبراني البريطاني، العملية بأنها إحدى أكثر حالات الاختراق غرابة، مؤكداً أنها لم تتبع أسلوب تشفير الحواسيب المعتاد.
ثغرة تقنية سهلة
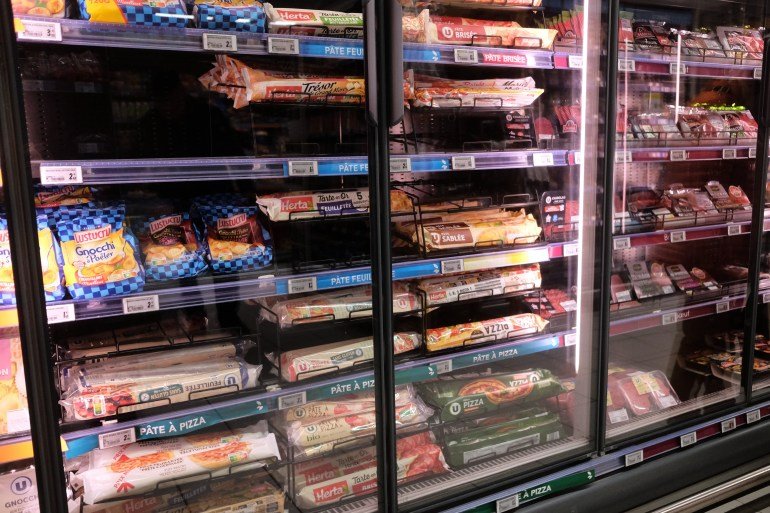
كشفت التحقيقات الأولية أن القراصنة استغلوا ثغرة أمنية في المتحكمات التي تصنعها شركة دانفوس الدنماركية، وهي المسؤولة عن إدارة وحدات التبريد. وبحسب كين مونرو، خبير الأمن السيبراني في شركة بين تيست بارتنرز، فإن الاختراق كان سهلاً للغاية لدرجة أن أي قرصان متوسط الخبرة، أو حتى مراهق يمتلك مهارات تقنية بسيطة، كان بإمكانه تنفيذه.
من جانبها، أوضحت شركة دانفوس أنها كانت قد حددت هذه الثغرة منذ العام الماضي، وأصدرت تحذيرات للمتاجر بضرورة تحديث أجهزتها، إلا أن تجاهل بعض الجهات لهذه التحديثات جعلها عرضة للهجوم.
بين التخريب السياسي والاستعراض الشبابي
تتضارب التحليلات حول الدوافع خلف هذا الهجوم. يرى جيروم بيلوا، خبير الأمن السيبراني في شركة وافستون، أن العملية تحمل بصمات هجمات سياسية تهدف لزعزعة استقرار الدولة وإشعار المواطنين بعدم الأمان. وفي المقابل، لا يستبعد بيلوا فرضية أن يكون الفاعلون مجموعة من النشطاء الشباب الذين سعوا لاستعراض قدراتهم التقنية في ظل موجة الاحتجاجات التي تشهدها فرنسا حالياً.
آلية التخريب
تمكن المخترقون من الوصول المباشر إلى وحدات التحكم، وعمدوا إلى تعطيل آليات الإنذار التي يفترض أن تُعلم الإدارة بوجود أعطال. بعد ذلك، قاموا بالعبث بإعدادات الحرارة، حيث أفاد موظفون بأن بعض الثلاجات وصلت درجة حرارتها إلى 80 درجة مئوية، مما تسبب في تلف كامل للمنتجات الغذائية.
وتؤكد تقارير أمنية أن خطر تكرار الهجوم بالطريقة ذاتها بات ضعيفاً، بعد أن قامت المتاجر بإغلاق الثغرة الأمنية وتفعيل أنظمة مراقبة أكثر صرامة لمنع أي تلاعب خارجي في المستقبل.