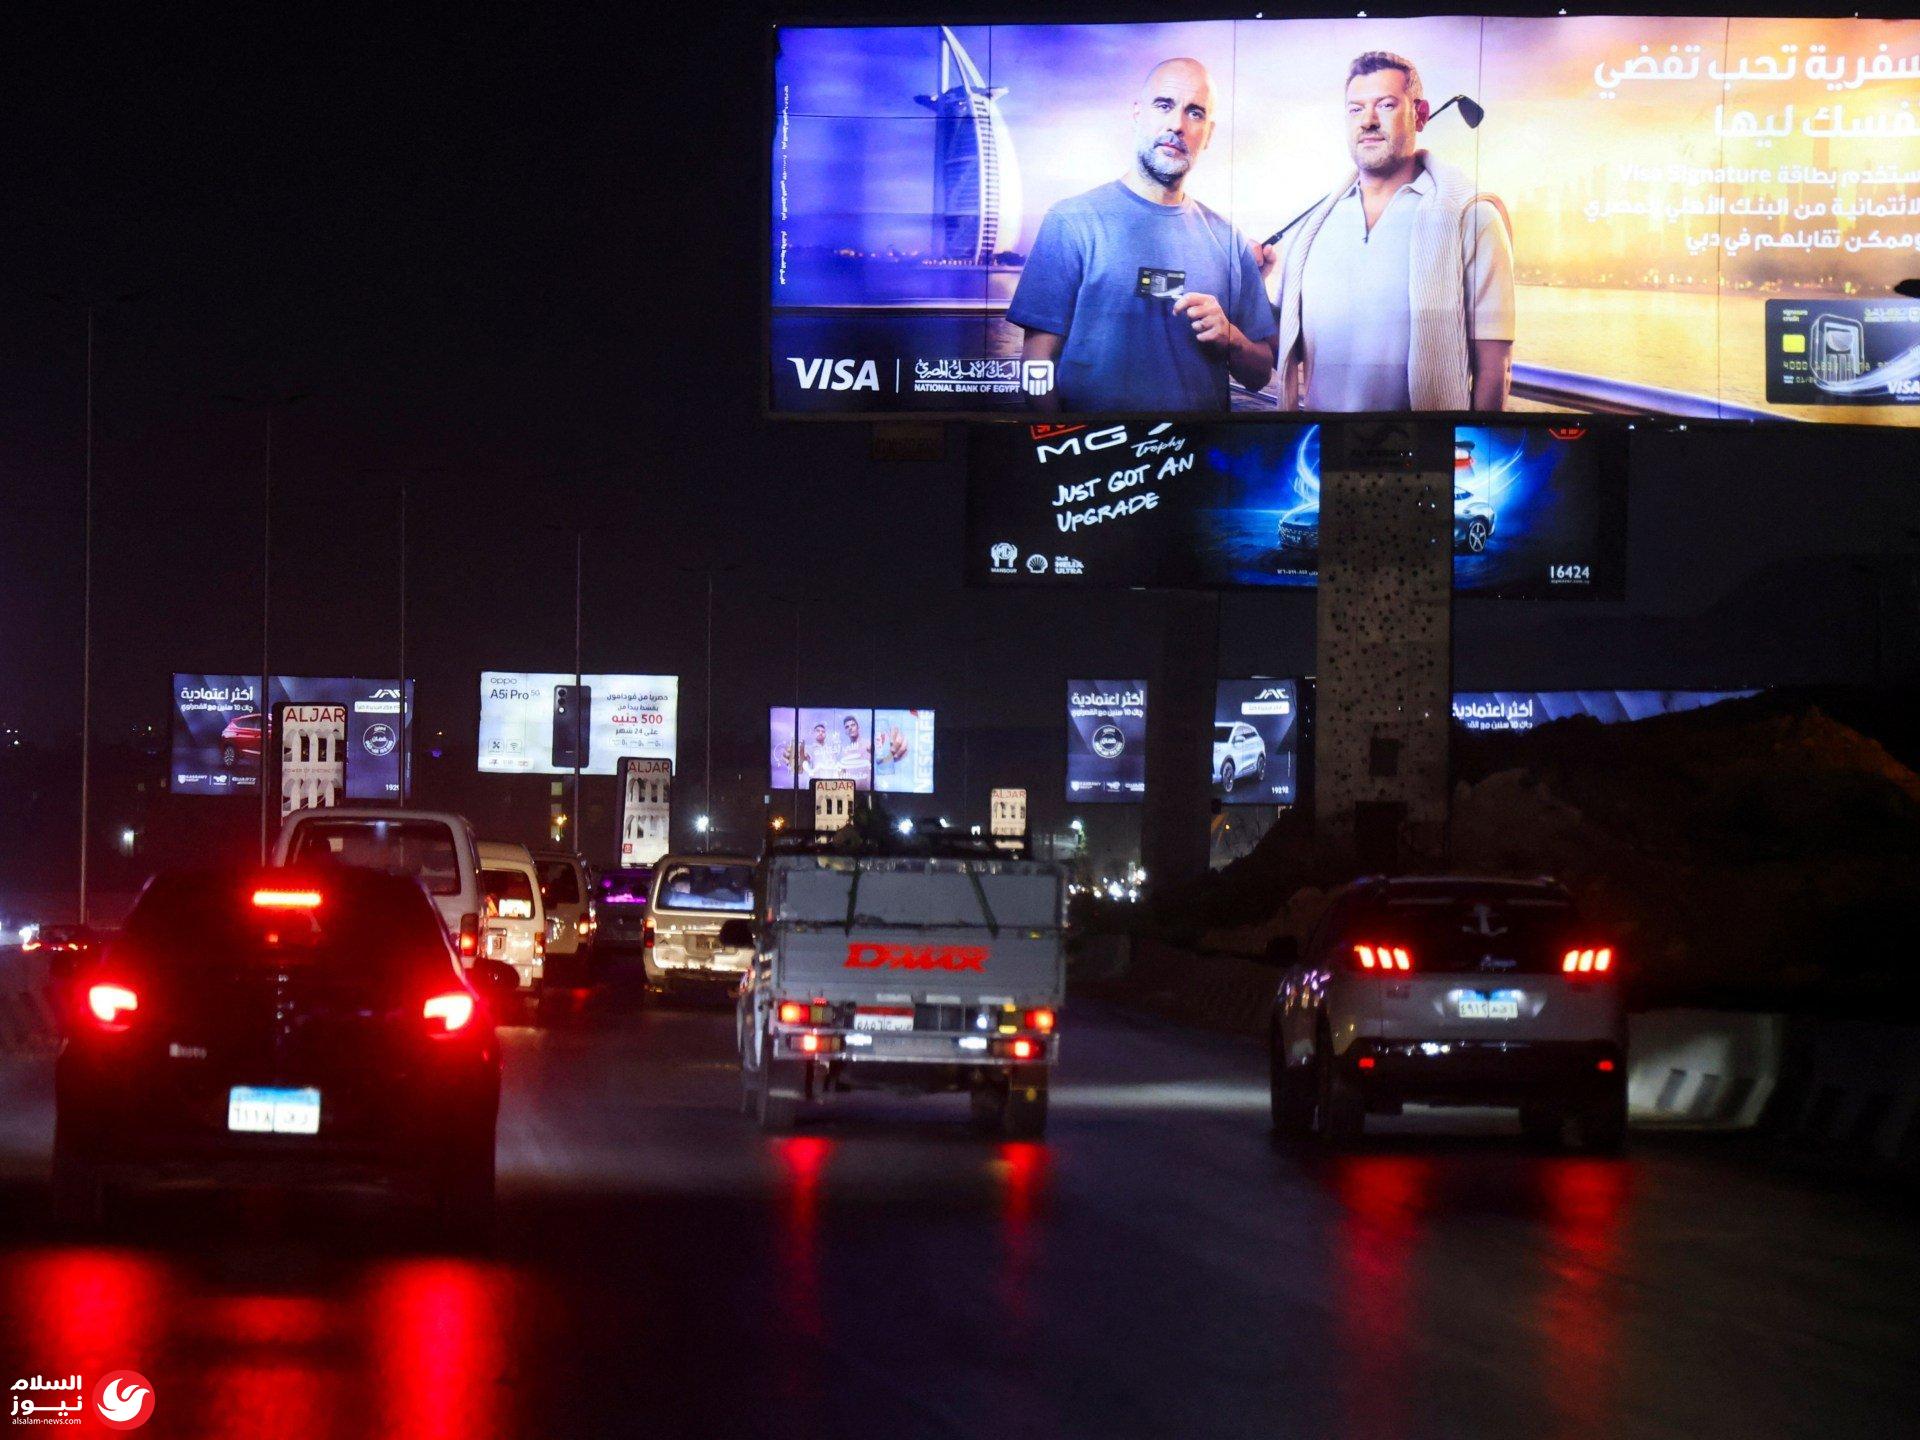
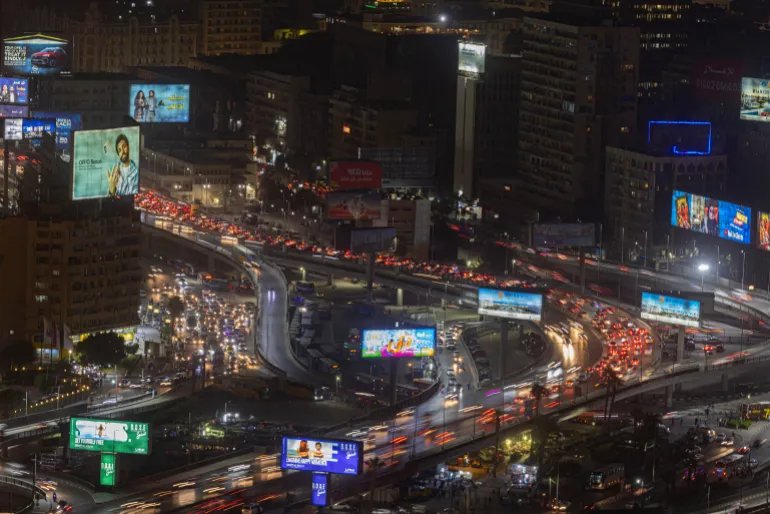
في حادثة تقنية أثارت جدلاً واسعاً، فوجئ المواطنون في القاهرة وعدد من العواصم العالمية بعرض محتوى إباحي صريح على شاشات الإعلانات الرقمية المنتشرة في الطرق السريعة. لم تكن هذه الواقعة حادثة فردية، بل هجوماً سيبرانياً منسقاً طال دولاً عدة، من بينها ماليزيا، البرازيل، العراق، والصين.
وأوضحت التقارير التقنية أن الهجوم استهدف شركات إعلانات دولية ومحلية، حيث تم اختراق أنظمة إدارة المحتوى الخاصة بالشاشات الرقمية عن بُعد. وفي مصر، أكدت الشركة العربية المتحدة -التي تدير نحو 239 شاشة إعلانية- وقوع اختراق غير مصرح به، مشيرة إلى أنها قامت بإيقاف الشاشات المتضررة والبدء في تحقيقات موسعة بالتعاون مع الجهات المختصة.
اختراق لا يتطلب مهارة معقدة
في تصريحات لمجموعة القراصنة التي تبنت الهجوم عبر منصة تليغرام، قلل المنفذون من تعقيد العملية، واصفين إياها بأنها لا تتطلب قدرات تقنية فائقة، بل تعتمد على استغلال ثغرات في الأنظمة المتصلة بالإنترنت والتي تفتقر إلى إجراءات الحماية الأساسية. وأشاروا إلى أنهم تمكنوا من رصد آلاف الأنظمة المكشوفة خلال ساعات قليلة، مما سمح لهم بالوصول إلى التطبيقات المسؤولة عن بث المحتوى مباشرة إلى الشاشات.
ثغرة في البنية التحتية
أكد الخبراء أن المشكلة تكمن في البنية التحتية لإدارة الشاشات الرقمية عالمياً؛ حيث يتم ترك هذه الأنظمة متصلة بالإنترنت دون تحديثات أمنية أو تغيير لكلمات المرور الافتراضية. ويوضح هذا النمط من الاختراقات هشاشة الاعتماد على أنظمة رقمية دون تأمينها ضد الوصول غير المصرح به.
ليست المرة الأولى
تشير السجلات التقنية إلى أن هذه الواقعة ليست الأولى من نوعها؛ فقد شهدت مدن مثل بريزبن في أستراليا (2022)، وجاكرتا في إندونيسيا (2016)، والعراق (2023) حوادث مشابهة لاختراق اللوحات الإعلانية. وفي جميع هذه الحالات، كان القاسم المشترك هو غياب التدابير الأمنية البسيطة، مثل استخدام كلمات مرور قياسية سهلة التخمين، مما يضع المؤسسات المسؤولة عن هذه الشاشات في مواجهة مباشرة مع ضرورة تحديث بروتوكولاتها الأمنية فوراً.