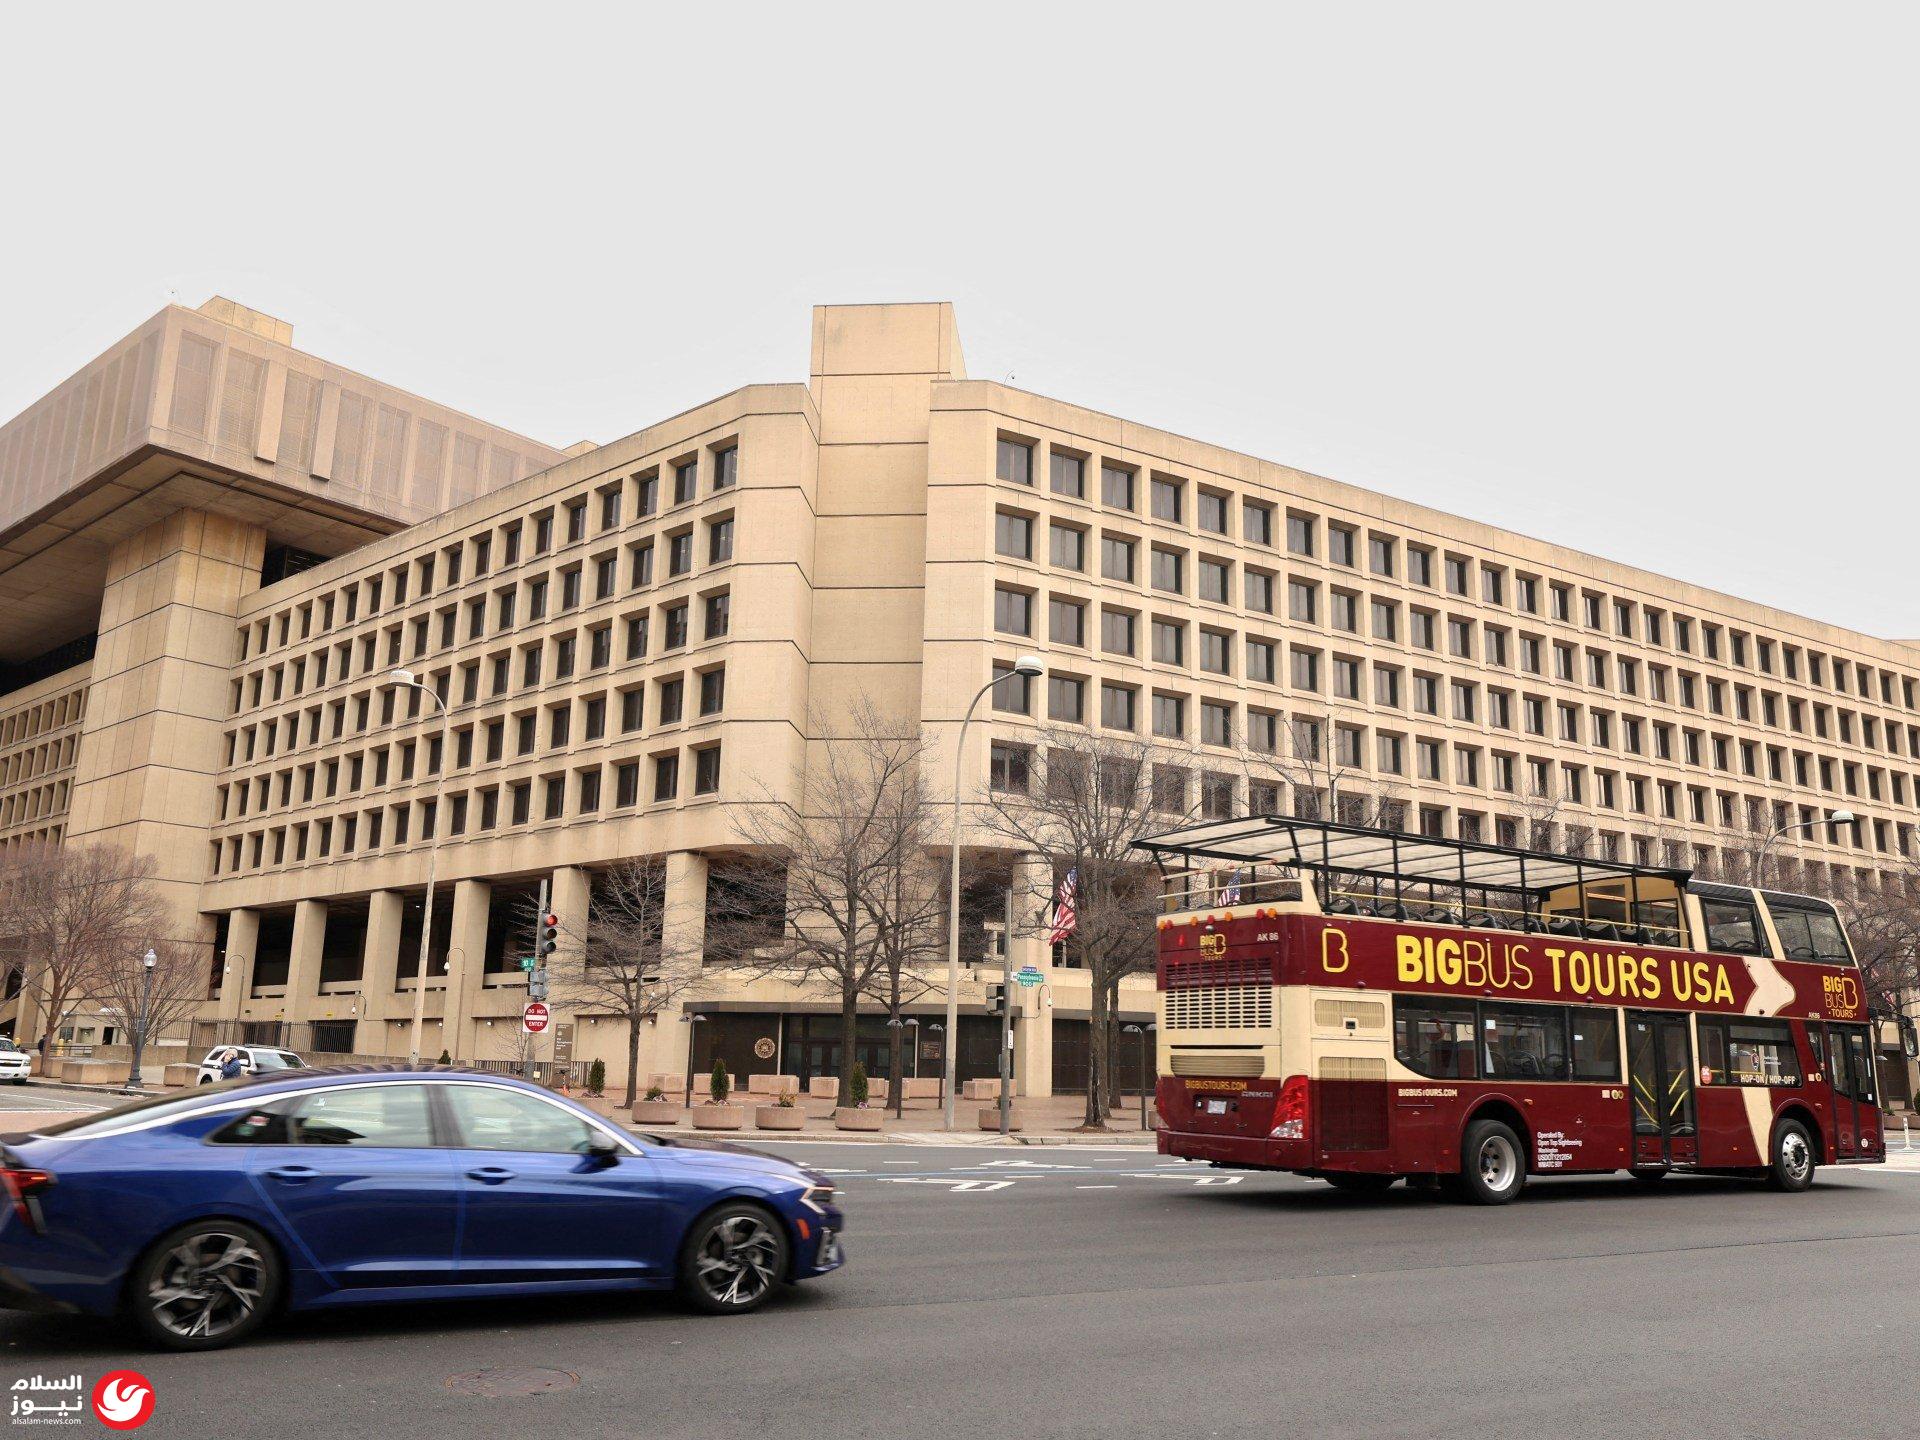
أعلن مكتب التحقيقات الفيدرالي الأمريكي (FBI)، يوم الاثنين، عن استبعاد متعاقد يعمل لصالح شركة أكسنتشر (Accenture) من مهامه، وذلك على خلفية دوره المباشر في اختراق أمني أدى إلى تسريب تفاصيل شخصية حساسة لآلاف الموظفين في المكتب.
وأكد مسؤول رفيع في المكتب أن المتعاقد، الذي لم يُكشف عن هويته، قد أخفق في تطبيق تحديث أمني ضروري على النظام الذي كان يتولى إدارته، مما فتح ثغرة استغلها مخترقون للوصول إلى معلومات بالغة الحساسية.
تفاصيل الاختراق
كشف الخرق الأمني عن بيانات تفصيلية شملت مهاماً دقيقة متعلقة بمكافحة التجسس، وعناوين سكنية لعملاء استخبارات بشرية، بالإضافة إلى سجلات طبية ونفسية خاصة بالعاملين في المكتب. ووصف مسؤولون سابقون الحادث بأنه ضربة قوية للأمن التشغيلي للمنظمة.
من جانبه، أوضح بريت ليذرمان، رئيس قسم الأمن السيبراني في المكتب، أن المراجعة الفنية خلصت إلى أن الحادث نتج عن خلل أمني في منصة بيبول سوفت (PeopleSoft) التابعة لشركة أوراكل، والتي تُستخدم لإدارة الموارد البشرية، وذلك بعد فشل المتعاقد في تنفيذ التحديث الأمني الصادر خصيصاً لتأمينها.
تداعيات أمنية وتحذيرات سابقة
تأتي هذه الواقعة بعد تحذيرات أطلقتها شركتا غوغل وأوراكل في يونيو/حزيران الماضي بشأن حملة قرصنة تستهدف المؤسسات التي تستخدم برمجيات بيبول سوفت. وقد حثت الشركتان حينها كافة المؤسسات على تطبيق التحديثات الأمنية فور صدورها، نظراً لتعقيد الأنظمة التي تخدم أعداداً ضخمة من المستخدمين.
وفي سياق متصل، أعلنت مجموعة القراصنة المعروفة باسم شايني هانترز (ShinyHunters) مسؤوليتها عن استغلال الثغرة في منصة الموارد البشرية، زاعمة أنها حصلت على بيانات واسعة تشمل أسماء عملاء سابقين، ومتقدمين للوظائف، ومعلومات شخصية حساسة. وتؤكد مصادر مطلعة أن السلطات في الأردن احتجزت مؤخراً شخصاً يُشتبه بانتمائه لهذه المجموعة، حيث يخضع حالياً للتحقيق، وهو ما قد يساعد المحققين في تحديد حجم الأضرار الفعلية الناجمة عن الاختراق.
وفي ردها على هذه التطورات، أصدرت شركة أكسنتشر بياناً مقتضباً أكدت فيه التزامها بدعم مهمة مكتب التحقيقات الفيدرالي، دون أن تقدم إيضاحات إضافية حول المسؤولية الفردية للمتعاقد أو الإخفاق في إجراء التحديثات المطلوبة.