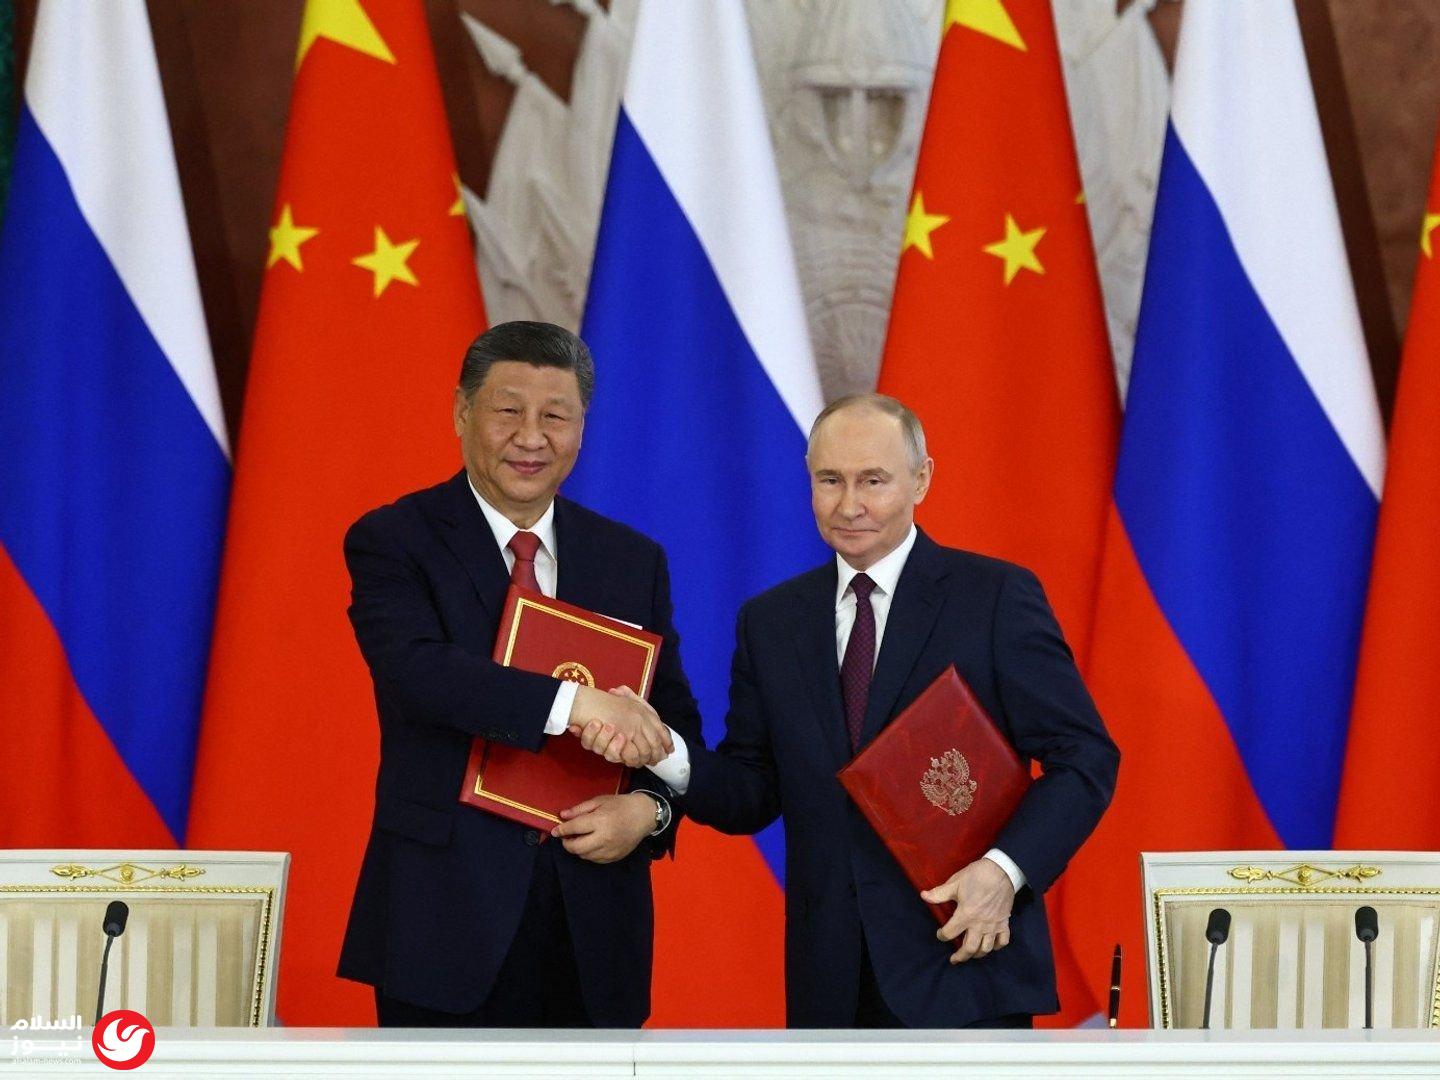
تشهد القارة الأوروبية تحولاً استراتيجياً في أنشطة التجسس، حيث انتقلت العمليات الاستخباراتية المرتبطة بروسيا والصين من الاعتماد على العملاء التقليديين إلى أساليب أكثر تعقيداً تعتمد على استغلال الثغرات في البيئة المحلية وتوظيف التقنيات الرقمية.
وتواجه الحكومات والأجهزة الأمنية الأوروبية تحديات متزايدة في رصد هذه الأنشطة، التي لم تعد تقتصر على عناصر استخباراتية محترفة، بل باتت تعتمد بشكل متزايد على تجنيد مواطنين عاديين أو الاستعانة بشبكات إجرامية لتنفيذ مهام سرية.
استراتيجيات التجنيد: المال، الإكراه، والأيديولوجيا
تكمن خطورة الأسلوب الجديد في توطين التجسس، حيث يتم استقطاب مواطنين محليين يمتلكون وصولاً طبيعياً إلى معلومات حساسة، سواء في القطاعات السياسية أو العسكرية أو التكنولوجية. ويتم دفع هؤلاء للعمل لصالح جهات أجنبية عبر إغرائهم بمكاسب مالية، أو الضغط عليهم بالإكراه، أو استغلال قناعاتهم الأيديولوجية. هذا النمط يمنح الجهات المشغلة ميزة الخفاء، حيث يصعب على أجهزة الأمن كشف عناصر لا تملك سجلاً استخباراتياً سابقاً.
التداخل بين الجريمة المنظمة والتجسس الإلكتروني
تؤكد التقارير الأمنية أن الحدود بين العمل الاستخباراتي والنشاط الإجرامي أصبحت باهتة؛ إذ تُستخدم الشبكات الإجرامية كأداة لتنفيذ عمليات اختراق أو جمع معلومات، مما يُعقد من مهام المحققين في التمييز بين الدافع الجنائي البسيط والهدف الأمني الموجه.
وفي هذا السياق، كشفت دراسة صادرة عن معهد أبحاث الدفاع السويدي في فبراير 2026 عن رصد 70 قضية تجسس أدين فيها أشخاص في 20 دولة أوروبية خلال الفترة ما بين 2008 و2024، حيث أظهرت النتائج اعتماداً متزايداً على وسائل التواصل الاجتماعي لاستقطاب المجندين.
أرقام مقلقة في الفضاء الرقمي
على صعيد التجسس الإلكتروني، أظهر تقرير فريق الاستجابة لطوارئ الحاسوب التابع للاتحاد الأوروبي (أبريل 2026) تصاعداً حاداً في الأنشطة الخبيثة، حيث قفز عدد الجهات المرصودة من 110 في عام 2024 إلى 174 جهة في عام 2025. وقد شكل التجسس الإلكتروني والتمهيد لاختراق الأنظمة 38% من إجمالي الأنشطة المسجلة، مع تصدر الجهات المرتبطة بالصين وروسيا لقائمة الفاعلين في هذا المجال.